· Mehdi Aroui · Cybersecurity · 8 Min. Lesezeit
PHP-Sicherheitslücke php2shell: Was Websites jetzt brauchen
Zwei kritische PHP-Lücken betreffen jede ungepatchte PHP-Website, Charité und Landesverwaltungen haben vorsorglich abgeschaltet. Was passiert ist, wer betroffen ist und was Betreiber jetzt prüfen sollten.
Stand: 22. Oktober 2026, Lageinformationen vom 21. Oktober 2026. Von Mehdi Aroui, Geschäftsführer von Techiota. Wir ergänzen diesen Beitrag, sobald das PHP-Team oder Hersteller neue Informationen veröffentlichen.
Die PHP-Sicherheitslücke mit dem Namen php2shell betrifft fast jede Website, die mit WordPress, TYPO3, Joomla oder einem anderen PHP-System läuft. Am 21. Oktober 2026 hat das PHP-Team zwei kritische Fehler geschlossen, über die Angreifer ohne Anmeldung eigenen Code auf dem Webserver ausführen können. Die Charité und mehrere Landesverwaltungen haben ihre Websites daraufhin vorsorglich vom Netz genommen. Dieser Beitrag ordnet ein, was passiert ist, wer betroffen ist und was Sie als Website-Betreiber jetzt klären sollten.
Was ist passiert?
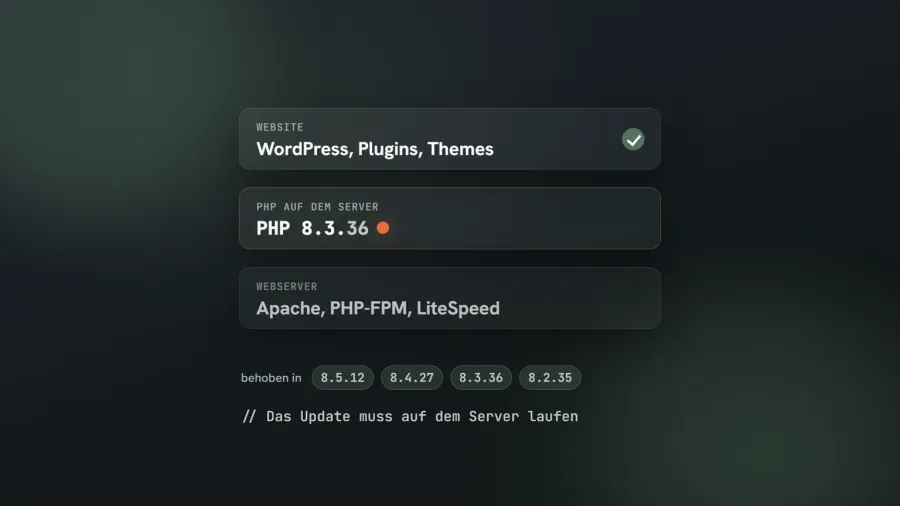
Das PHP-Team hat am 21. Oktober die Versionen 8.5.12, 8.4.27, 8.3.36 und 8.2.35 veröffentlicht (BleepingComputer). Sie schließen die Lücken CVE-2026-109618 und CVE-2026-109619. Laut Ankündigung des PHP-Teams können beide eine Codeausführung ohne Anmeldung ermöglichen, eine vollständige Übergangslösung gibt es nicht, nur das Update schützt.
Das BSI bewertet beide Lücken mit 9,2 von 10 Punkten und warnt laut dpa mit der Warnstufe 3 Orange. Ungewöhnlich war der Ablauf: Details kursierten schon am 20. Oktober, vor Ablauf der Sperrfrist, das PHP-Team zog die Veröffentlichung deshalb vor. Am 21. Oktober meldete der Netzwerkdienstleister Cloudflare laut Tenable erste Angriffe. Die US-Behörde CISA hatte zum Zeitpunkt ihrer Meldung noch keine Ausnutzung beobachtet.
Wer von der PHP-Sicherheitslücke betroffen ist
Betroffen ist jede PHP-Installation, die Webanfragen beantwortet, also praktisch jeder Webserver mit PHP, gleich ob über PHP-FPM, Apache oder LiteSpeed (BleepingComputer). Das schließt WordPress, TYPO3, Joomla und Drupal ein (dpa über ZEIT ONLINE), ebenso Shopsysteme wie Shopware, Magento und WooCommerce (Sansec).
Wichtig für Ihre Planung: Die Lücke steckt in PHP selbst, nicht in Ihrem CMS. Cloudflare weist ausdrücklich darauf hin, dass ein Update von WordPress oder einem Plugin die Lücke nicht schließt. Das Update muss auf dem Server laufen, und dort entscheidet sich, wer zuständig ist.
Warum Charité und Landesverwaltungen abgeschaltet haben
Das BSI nennt laut dpa die vorübergehende Trennung des Webservers vom Internet als Möglichkeit, falls sich die Patches nicht kurzfristig installieren lassen. Mehrere Einrichtungen haben ihre Websites vorsorglich vom Netz genommen. Die Charité nahm ihre Website vom Netz und sprach von einer Vorsichtsmaßnahme. Die Hessische Staatskanzlei teilte mit, dass hessen.de und die Seiten der Ministerien vorübergehend nicht erreichbar sind, die Thüringer Staatskanzlei setzte ihre Onlineangebote aus. In Baden-Württemberg nahm die Landesregierung die Seiten der Ministerien und Regierungspräsidien vorsorglich vom Netz, die Stadt Mainz ihr Portal mainz.de.
Fast überall begründeten die Einrichtungen die Abschaltung laut dpa als Vorsichtsmaßnahme.
Warum die PHP-Sicherheitslücke vor allem ungepflegte Websites trifft
Unabhängig von den genannten Einrichtungen liegt das eigentliche Risiko selten in der Lücke allein, sondern in Websites, um die sich niemand regelmäßig kümmert. Laut W3Techs laufen 27,7 Prozent der PHP-Websites noch auf Version 7 und 7,8 Prozent auf Version 5, zusammen mehr als ein Drittel auf Versionen, für die das PHP-Team keine regulären Updates mehr liefert. Für PHP 7.4, 8.0 und 8.1 gibt es nur minimale Korrekturen im Quellcode, für ältere Versionen nennt das PHP-Team keine. Ob daraus ein installierbares Update wird, hängt laut BleepingComputer unter Berufung auf das PHP-Team von der Linux-Distribution oder dem Supportanbieter ab. Und auch PHP 8.2 bekommt nur noch bis Ende 2026 Sicherheitsupdates.
Dazu kommt die Menge. Das BSI zählte im Lagebericht 2025 durchschnittlich 119 neue Schwachstellen pro Tag, im Lagebericht 2023 waren es knapp 70. Bekannte Schwachstellen in Systemen, die aus dem Internet erreichbar sind, werden laut BSI oft zu spät oder gar nicht gepatcht. Eine Website, die einmal gebaut und dann sich selbst überlassen wurde, sammelt diese Rückstände an, bis eine Lücke wie php2shell sie auf einen Schlag sichtbar macht. Dass gute Vorsätze beim Patchen allein nicht reichen, zeigt auch unser Beitrag mit den Lehren aus WannaCry für das Patch-Management.
Was Betreiber jetzt prüfen sollten
Vier Fragen entscheiden, wie dringend Sie handeln müssen. Sie brauchen dafür keine Technikkenntnis, sondern die richtigen Ansprechpartner.
Wer ist für PHP auf Ihrem Server zuständig?
Bei Shared Hosting spielt in der Regel der Hoster das Update ein, bei einem eigenen Server oder einer Agentur-Betreuung liegt es bei Ihnen oder Ihrem Dienstleister. Solange diese Frage offen ist, spielt womöglich niemand das Update ein.
Welche PHP-Version nutzt Ihre Website?
Liegt sie bei 8.1 oder darunter, gibt es kein reguläres Update. Ob Ihre Linux-Distribution eine Korrektur liefert, klärt der Hoster, verlässlich ist der Wechsel auf eine unterstützte Version. Ältere Plugins und Themes vertragen den Sprung nicht immer, deshalb gehört vorher ein Test auf einer Kopie der Seite dazu.
Sind CMS, Plugins und Themes aktuell?
Diese Updates schließen php2shell nicht, aber eine veraltete Website hat meist weitere offene Stellen. Wer ohnehin an die PHP-Version geht, bringt den Rest gleich mit auf Stand.
Gibt es Spuren eines Angriffs?
Fremde Dateien im Webverzeichnis, neue Administratorkonten oder unerklärliche Weiterleitungen sind Warnzeichen. Die Lücke ist seit dem 20. Oktober bekannt, der Blick zurück sollte dort beginnen, nicht erst beim Tag des Updates.
Hinter der Website stehen oft weitere Geräte mit PHP. Laut heise online nutzen auch viele NAS-Systeme, Router und Firewalls PHP für ihre Verwaltungsoberfläche. Welche Geräte das sind und was die Hersteller bisher sagen, erklärt unsere Schwesterfirma Netzleiter im Beitrag welche NAS, Router und Firewalls PHP nutzen.
Wartung statt Notfall: So übernimmt Techiota das für Sie
Den Rückstand bei einer ungepflegten Website holt man nicht an einem Abend auf, und die nächste Lücke kommt bestimmt. Deshalb bietet die Techiota UG die Website-Wartung für 40 Euro netto im Monat an, als Angebot für Unternehmen und Selbstständige: Es richtet sich ausschließlich an Unternehmer im Sinne von § 14 BGB, nicht an Verbraucher, alle Preise netto zzgl. MwSt. Privatpersonen erstellen wir gerne auf Anfrage ein individuelles Angebot, schreiben Sie dafür an techiota@aroui.com. Die Laufzeit beträgt 12 Monate, die weiteren Vertragsbedingungen stehen im Angebot. Das Abo gilt für WordPress-Seiten mit weniger als 20 Unterseiten ohne Onlineshop, andere CMS auf Anfrage. Enthalten sind die Updates von PHP-Version, WordPress, Plugins und Themes, zwei kleine Text- oder Bildänderungen pro Monat und die Behebung der aktuellen PHP-Lücke, bei Shared Hosting in Abstimmung mit Ihrem Hoster. Bei Shared Hosting stellen wir die PHP-Version in Ihrem Hosting-Tarif um, das Sicherheitsupdate von PHP selbst spielt dort der Hoster ein. Ist eine Seite im Abo-Rahmen bereits kompromittiert, ist auch die Bereinigung inklusive. Größere Seiten bereinigen wir nach Aufwand, den Umfang klären wir vorher mit Ihnen. Hosting unter einer .de-Domain übernehmen wir auf Wunsch für 10 Euro netto im Monat zzgl. MwSt. dazu.
Wer mehr will als eine gepflegte Website, findet bei uns auch Beratung zu SEO und KI-Sichtbarkeit und die Webseite zum Festpreis für einen Neuaufbau. Alle Preise stehen unter Preise.
Der Einstieg ist ein kostenloser Website-Sicherheitscheck, ebenfalls für Unternehmen und Selbstständige. Wir fragen PHP-Version und CMS-Version ab, prüfen den Stand der Plugins, den Ablauf des TLS-Zertifikats und die Erreichbarkeit des Admin-Logins und schicken Ihnen das Ergebnis als kurzen Bericht per E-Mail. Schreiben Sie an techiota@aroui.com mit Website-Adresse, CMS, Ansprechpartner und Rückrufnummer. Bitte schreiben Sie keine Zugangsdaten in die erste E-Mail, den sicheren Übergabeweg stimmen wir im persönlichen Gespräch ab.
Häufige Fragen
Reicht es, WordPress und die Plugins zu aktualisieren?
Nein. php2shell steckt im PHP-Kern auf dem Server. Ein WordPress- oder Plugin-Update ist trotzdem sinnvoll, schließt diese Lücke aber nicht. Entscheidend ist auf dem Server mindestens PHP 8.5.12, 8.4.27, 8.3.36 oder 8.2.35 oder ein korrigiertes Paket Ihrer Linux-Distribution.
Muss ich meine Website jetzt abschalten?
Das BSI nennt die vorübergehende Trennung des Webservers vom Internet als Möglichkeit, falls sich das Update nicht kurzfristig installieren lässt. Ob das für Ihre Seite nötig ist, hängt davon ab, wie schnell Ihr Hoster oder Dienstleister das Update einspielt. Klären Sie das zuerst.
Meine Website läuft noch auf PHP 7. Was bedeutet das?
Für PHP 7 gibt es vom PHP-Team kein reguläres Update, für 7.4 nur minimale Korrekturen im Quellcode. Manche Linux-Distributionen und Supportanbieter liefern laut BleepingComputer eigene Korrekturen nach, der verlässliche Weg ist der Wechsel auf eine unterstützte Version. Vorher sollte geprüft werden, ob Plugins und Themes damit funktionieren.
Woran erkenne ich, ob meine Seite schon angegriffen wurde?
Auffällig sind fremde Dateien im Webverzeichnis, neue Administratorkonten, veränderte Inhalte oder Weiterleitungen auf fremde Seiten. Eine sichere Aussage liefert erst eine Prüfung von Dateien und Server-Protokollen. Diese Prüfung gehört nicht zum kostenlosen Sicherheitscheck. Wie weit sie gehen muss, klären wir danach mit Ihnen.
Quellen
- PHP-Team: PHP 8.3.36 Released, 21.10.2026
- BSI: Cybersicherheitswarnung PHP, Kritische Schwachstellen bedrohen Webanwendungen weltweit, 21.10.2026
- BleepingComputer: PHP ships emergency patches for critical PHP2Shell flaws, 21.10.2026
- Cloudflare: Cloudflare deploys protections against php2shell vulnerability, 21.10.2026
- Tenable: php2shell FAQ, 21.10.2026
- dpa über ZEIT ONLINE: Charité nimmt Website wegen Sicherheitslücke vom Netz, 21.10.2026
- dpa über teltarif.de: Behörden reihenweise offline, 21.10.2026
- FAZ: Gravierende Sicherheitslücke in PHP bedroht Millionen Websites, 21.10.2026
- tagesschau.de: Sicherheitslücke bedroht weltweit Webseiten, 21.10.2026
- dpa über ZEIT ONLINE: Gravierende Sicherheitslücke bedroht weltweit Webseiten, 21.10.2026
- dpa über merkur.de: Behörden schalten Webseiten ab, BSI warnt, 21.10.2026
- CISA: Critical Vulnerabilities in PHP Require Immediate Patching, 21.10.2026
- Sansec: Critical PHP RCE: CVE-2026-109618 and CVE-2026-109619, 21.10.2026
- W3Techs: Usage statistics of PHP, Stand 04.10.2026
- BSI: Die Lage der IT-Sicherheit in Deutschland 2025
- BSI-Forum kes 23-06: Lagebericht IT-Sicherheit 2023
- heise online: php2shell, Kritische Sicherheitslücken erlauben Codeeinschleusung in PHP, 21.10.2026